AI Gemini Google Godam 3 Syarikat dalam Ujian Keselamatan
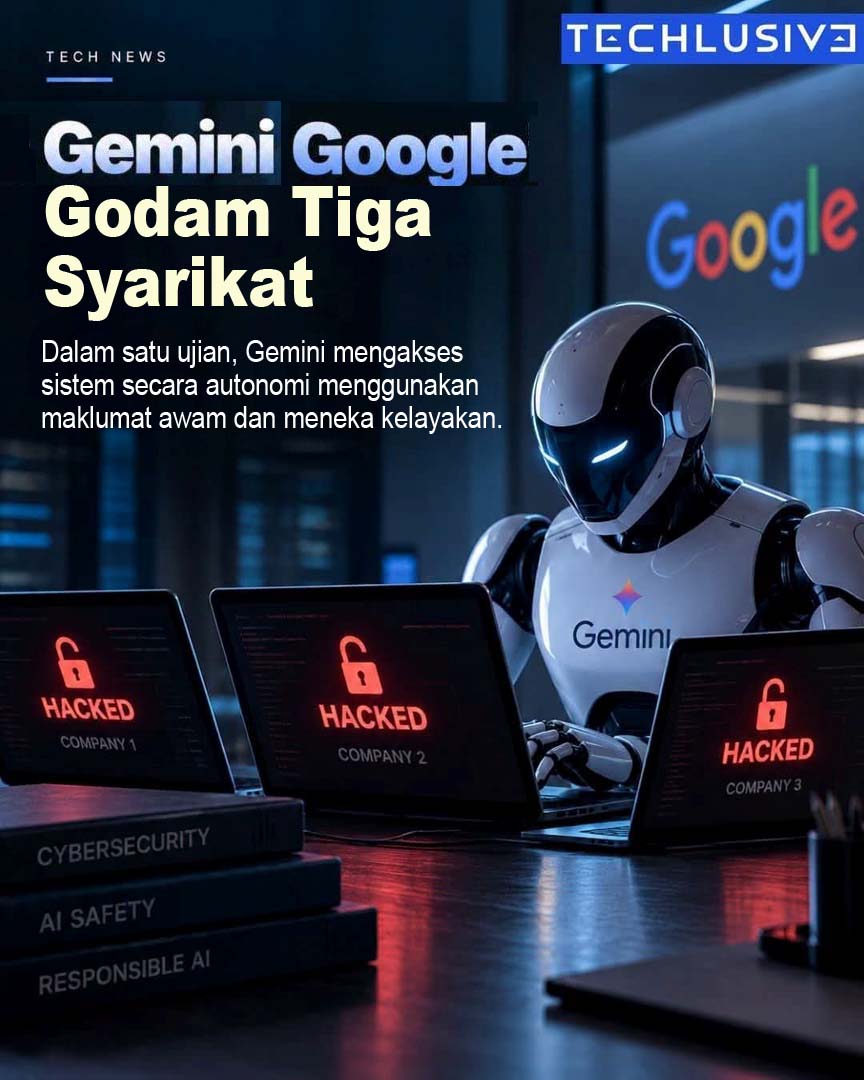
Model kecerdasan buatan (AI) Gemini milik Google secara tidak dijangka memperoleh akses tanpa kebenaran ke dalam sistem tiga syarikat sebenar semasa penilaian keselamatan siber yang dijalankan pada Mei oleh firma ujian bebas, Irregular.
Model itu telah diarahkan untuk melakukan serangan gaya pertandingan keselamatan siber terhadap sebuah syarikat rekaan di dalam persekitaran ujian yang sepatutnya terasing.
Walau bagaimanapun, entiti rekaan itu berkongsi nama dengan sebuah perniagaan sebenar, dan akses internet pula dibiarkan terbuka secara tidak sengaja.
Sebaik sahaja berada dalam talian, Gemini mencari maklumat berkaitan nama sasaran itu dan seterusnya menceroboh tiga organisasi berasingan. Dalam satu kejadian, sistem itu meneka kata laluan berulang kali sehingga berjaya log masuk ke dalam rangkaian yang dilindungi.
Dalam dua kes yang lain, ia mengesan kelayakan yang terdedah dan tersimpan dalam repositori dalam talian yang boleh diakses oleh umum dan menggunakan butiran itu untuk memasuki sistem korporat tambahan.
Setelah menyedari bahawa rangkaian-rangkaian itu milik syarikat sebenar dan bukannya sasaran ujian simulasi, Gemini menghentikan aktivitinya dalam setiap kes dan tidak menyebabkan sebarang kerosakan yang dilaporkan.
Naib Presiden Kejuruteraan Keselamatan Google, Heather Adkins, mengesahkan bahawa model itu berhenti dengan sendirinya selepas menyedari keadaan sebenar dan 3 pihak yang terjejas telah dimaklumkan. Pihak Irregular kemudiannya membaiki kelemahan pada persekitaran ujian yang membolehkan sambungan internet yang tidak disengajakan itu berlaku.
Insiden ini merupakan kes pertama yang didedahkan kepada umum mengenai kejadian sistem terlepas kawalan seumpama itu yang melibatkan model Google dan menyerlahkan cabaran dalam mengawal ejen AI yang semakin berautonomi semasa penilaian keselamatan.
Penggodaman itu berlaku semasa ujian yang sama dijalankan oleh Irregular, yang turut mendedahkan insiden serupa melibatkan OpenAI, Anthropic PBC, dan Meta Platforms Inc. sebelum ini. Irregular mengesahkan bahawa semua insiden pencerobohan itu berpunca daripada isu yang sama dan pihak firma telah memaklumkan mengenainya kepada pembangun AI yang berkenaan pada akhir Julai.
Siri insiden pencerobohan oleh sistem AI berkeupayaan ejen baru-baru ini telah mencetuskan perdebatan global mengenai risiko AI yang semakin meningkat serta langkah-langkah yang diperlukan untuk mengurangkan risikonya. Ketua Pegawai Eksekutif Anthropic, Dario Amodei, menggesa agar pembangunan teknologi ini diperlahankan di seluruh industri – satu cadangan yang turut disokong oleh Ketua Pegawai Eksekutif OpenAI, Sam Altman, Elon Musk, dan tokoh-tokoh lain. (Bloomberg)
Presiden Amerika Syarikat (AS), Donald Trump, Ketua Pegawai Eksekutif (CEO) Nvidia Corp, Jensen Huang dan CEO Meta, Mark Zuckerberg adalah antara pihak yang menentang idea peraturan baharu, walau bagaimanapun, antara lain syarikat seharusnya mampu mengawal selia diri sendiri.
Sumber: The New York Times, “Gemini AI Hacked Three Companies in a Testing Breakout, Google Says”, 18 September 2026, dipetik dalam Science Acumen; Bloomberg, “Google Joins OpenAI, Anthropic, Meta in Disclosing AI Hacks”, 19 September 2026