Fail ZIP Berbahaya dalam WhatsApp Boleh Mencuri Kata Laluan dan Maklumat Perbankan
Fail ZIP mencurigakan yang disebarkan melalui platform pemesejan seperti WhatsApp boleh mendedahkan pengguna kepada perisian hasad yang mencuri kata laluan, kelayakan perbankan, dan maklumat peribadi, menurut seorang pakar.
Timbalan Dekan (Akademik dan Teknologi) Institut Teknologi Maklumat Malaysia, Universiti Kuala Lumpur (UniKL MIIT), Dr Shafiza Mohd Shariff, berkata perisian hasad itu boleh mengumpul maklumat yang disimpan dalam peranti pengguna termasuk kelayakan log masuk serta memantau aktiviti perbankan mereka.
Beliau menyatakan bahawa perisian hasad itu mampu merakam setiap ketukan kekunci pengguna, mengumpul kata laluan serta kelayakan log masuk yang lain, mengakses maklumat yang tersimpan dalam peranti, dan memantau aktiviti pengguna terutamanya yang melibatkan aplikasi kewangan.
Beliau menyarankan pemasangan perisian antivirus pada peranti mudah alih, yang perlu sentiasa berjalan di latar belakang bagi mengesan dan mengkuarantin fail-fail berbahaya.
Pada 29 Oktober, Pasukan Tindak Balas Kecemasan Komputer Malaysia (MyCERT) telah mengeluarkan satu nasihat mengenai kempen aktif di Malaysia yang melibatkan fail-fail hasad; fail-fail ini menyamar sebagai dokumen kewangan dan pembayaran, serta disebarkan melalui aplikasi WhatsApp.
Menurut MyCERT, fail-fail itu disamar sebagai invois, penyata akaun, penyata elektronik, dan dokumen pembayaran yang dihimpunkan, dengan penerima diarahkan untuk membuka atau mengekstrak lampiran ZIP itu pada komputer.
MyCERT menyatakan bahawa analisisnya mendapati pelaksanaan program yang terkandung di dalam arkib ZIP itu boleh memasang perisian hasad kawalan jarak jauh pada komputer Windows, yang berpotensi memberikan penyerang kawalan ke atas peranti yang terjejas.
Sementara itu, Suruhanjaya Komunikasi dan Multimedia Malaysia (MCMC), dalam satu nasihat bertarikh 4 November, memberi amaran mengenai peningkatan risiko yang melibatkan fail ZIP, lampiran, dan pautan mencurigakan yang disebarkan melalui WhatsApp.
MCMC menyatakan bahawa penipu mungkin menyamar sebagai individu yang dikenali atau pihak yang dipercayai bagi memujuk penerima untuk membuka fail yang mencurigakan atau mengikuti pautan; tindakan ini berpotensi menyebabkan jangkitan perisian hasad, kebocoran maklumat peribadi, akses tanpa kebenaran ke atas peranti atau akaun WhatsApp, serta pengambilalihan akaun.
– Bernama (6 November 2026)
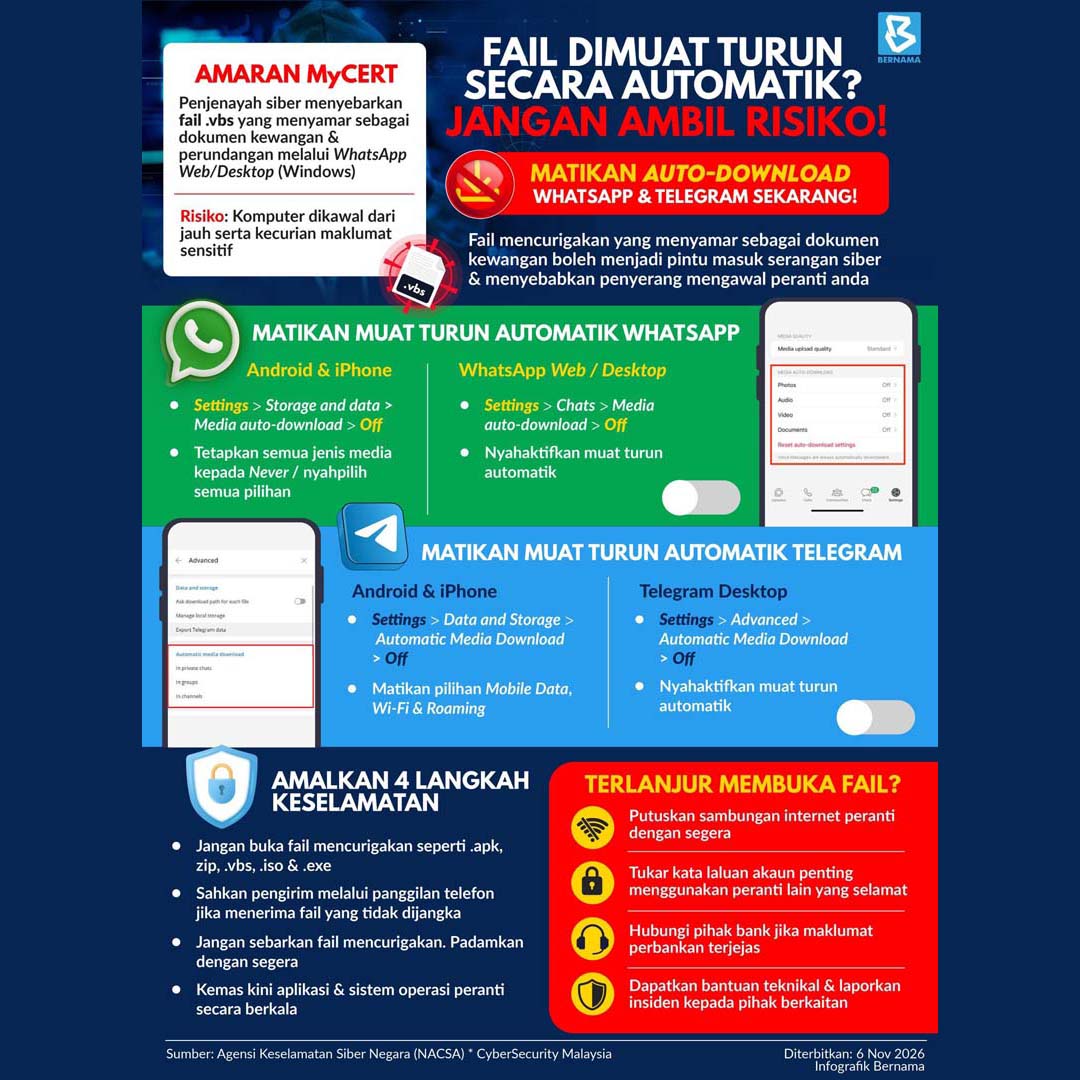
NASIHAT UNTUK PENGGUNA: Jangan muat turun atau buka fail yang mencurigakan. Amalkan langkah-langkah keselamatan sebagai langkah berjaga-jaga. Jika anda telah membuka fail yang mencurigakan, ketahui tindakan yang perlu diambil. Adakah fail dimuat turun secara automatik? Ketahui cara untuk mematikan ciri muat turun automatik.